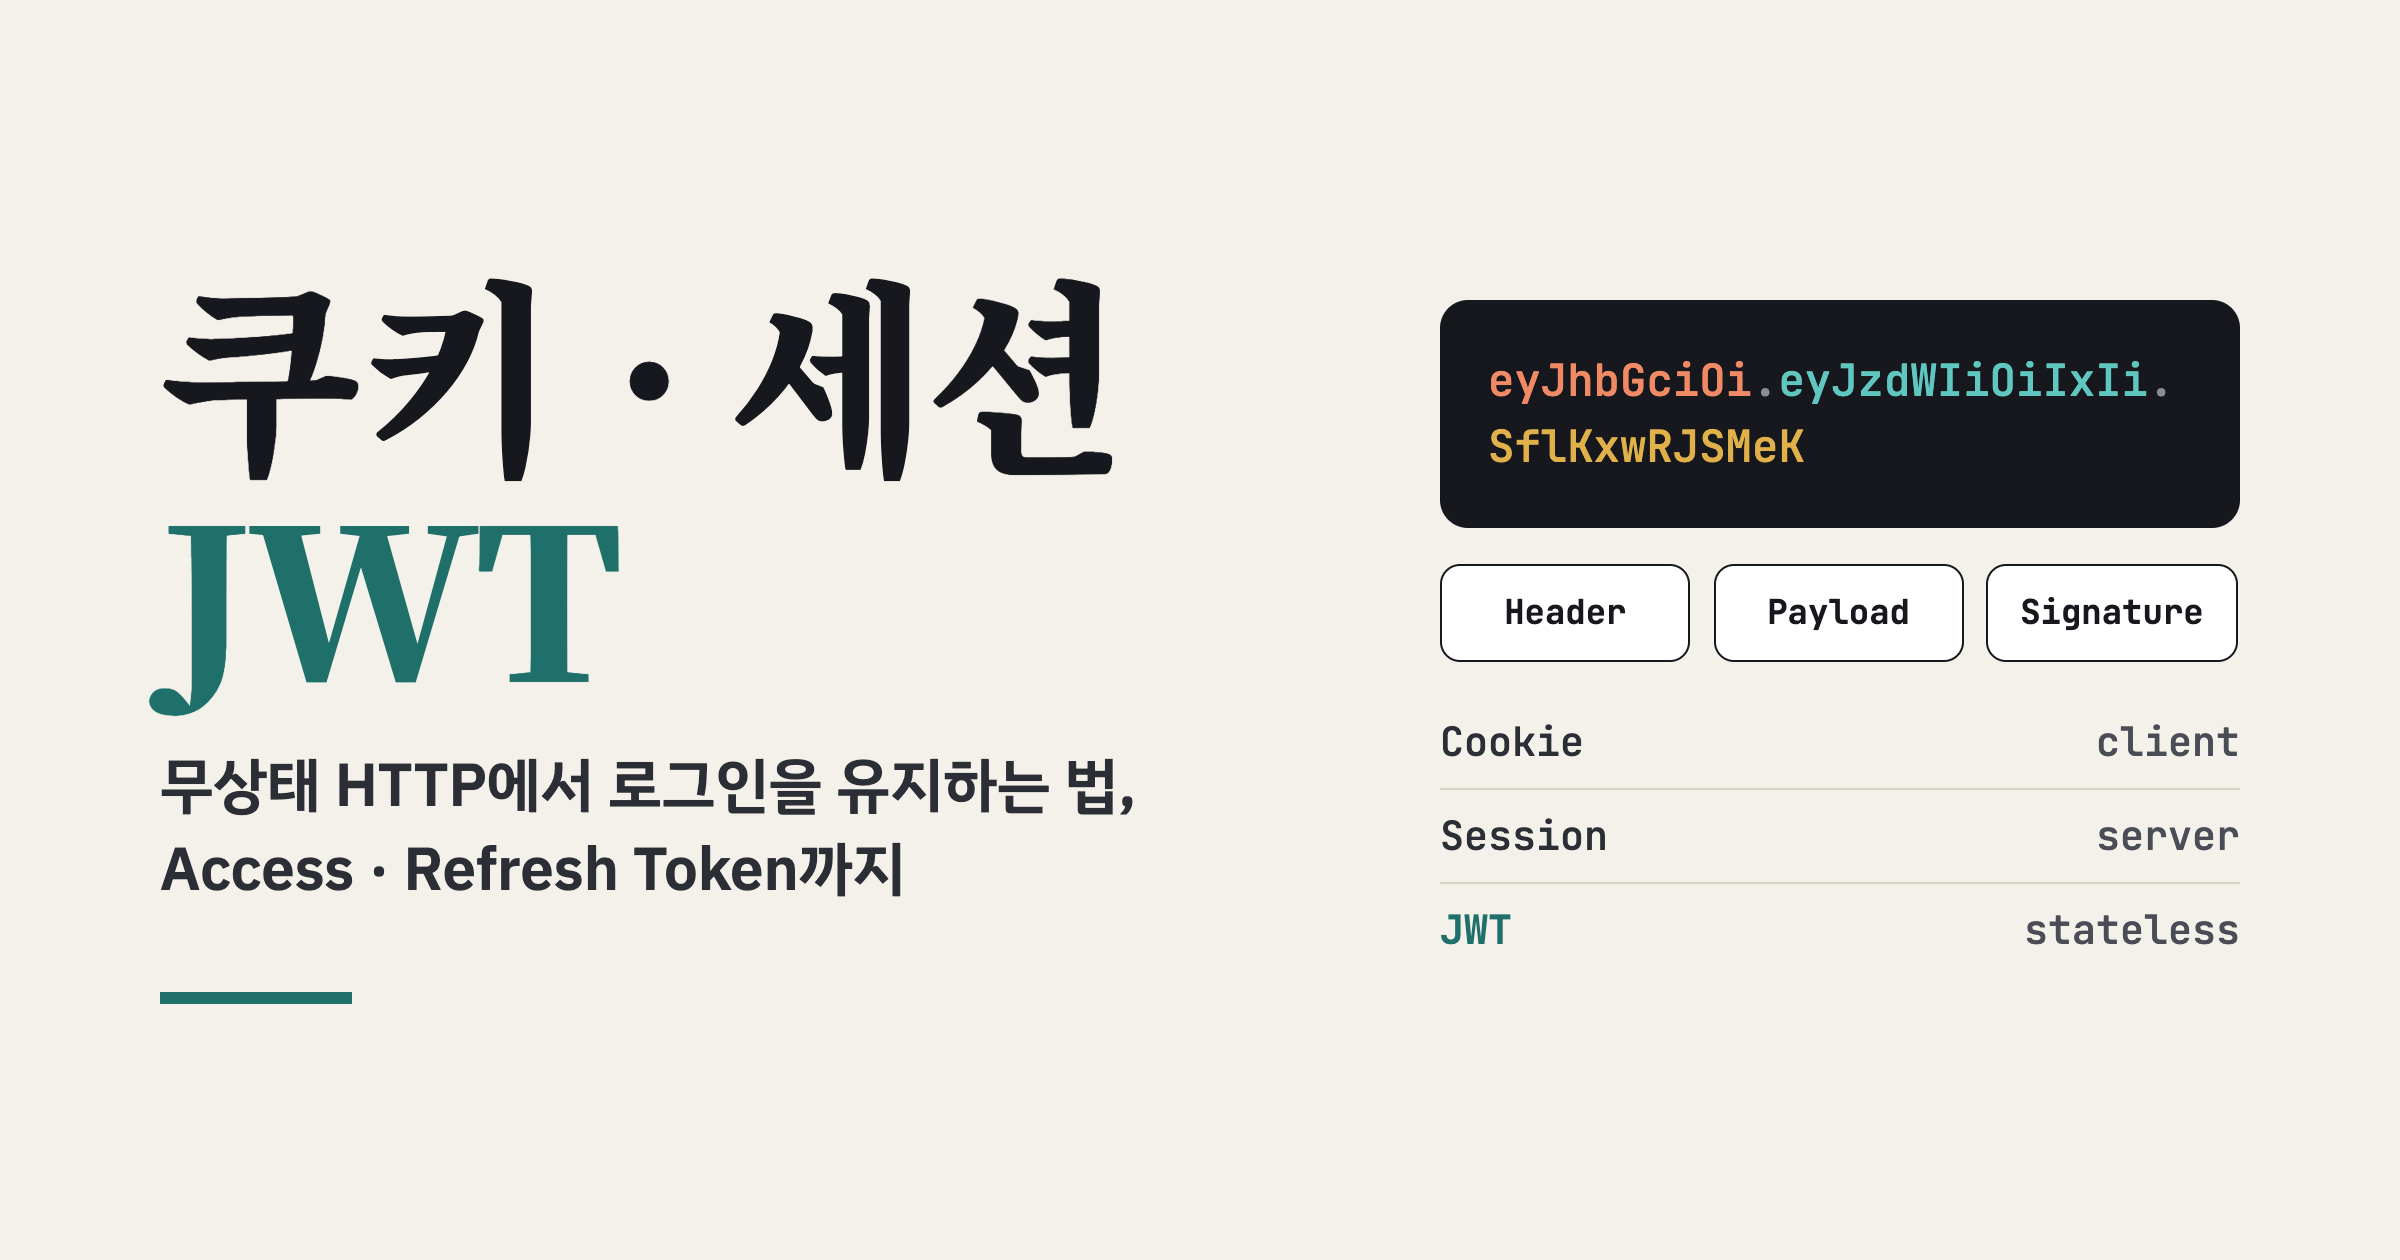

👨🏻💻 쿠키, 세션, 토큰(JWT) 인증 방식 정리[ 1. 왜 필요할까? ] HTTP는 무상태(Stateless)이고 비연결성(Connectionless) 프로토콜이다.서버는 이전 요청을 기억하지 못한다.그래서 "이 요청을 보낸 사람이 로그인한 사용자인지"를 매 요청마다 알 수 있는 방법이 필요하다.대표적인 방법이 쿠키, 세션, 토큰이다. 먼저 두 용어를 구분해야 한다.인증(Authentication) : 사용자가 누구인지 확인하는 것 인가(Authorization) : 인증된 사용자가 특정 자원에 접근할 권한이 있는지 확인하는 것 [ 2. 쿠키 (Cookie) ]쿠키는 서버가 클라이언트(브라우저)에 저장하는 작은 key-value 데이터이다. 동작 방식은 다음과 같다.서버가 응답 헤더에 Set..